حرب السرديات والأبعاد السيبرانية: المعركة الموازية

مقدمة:
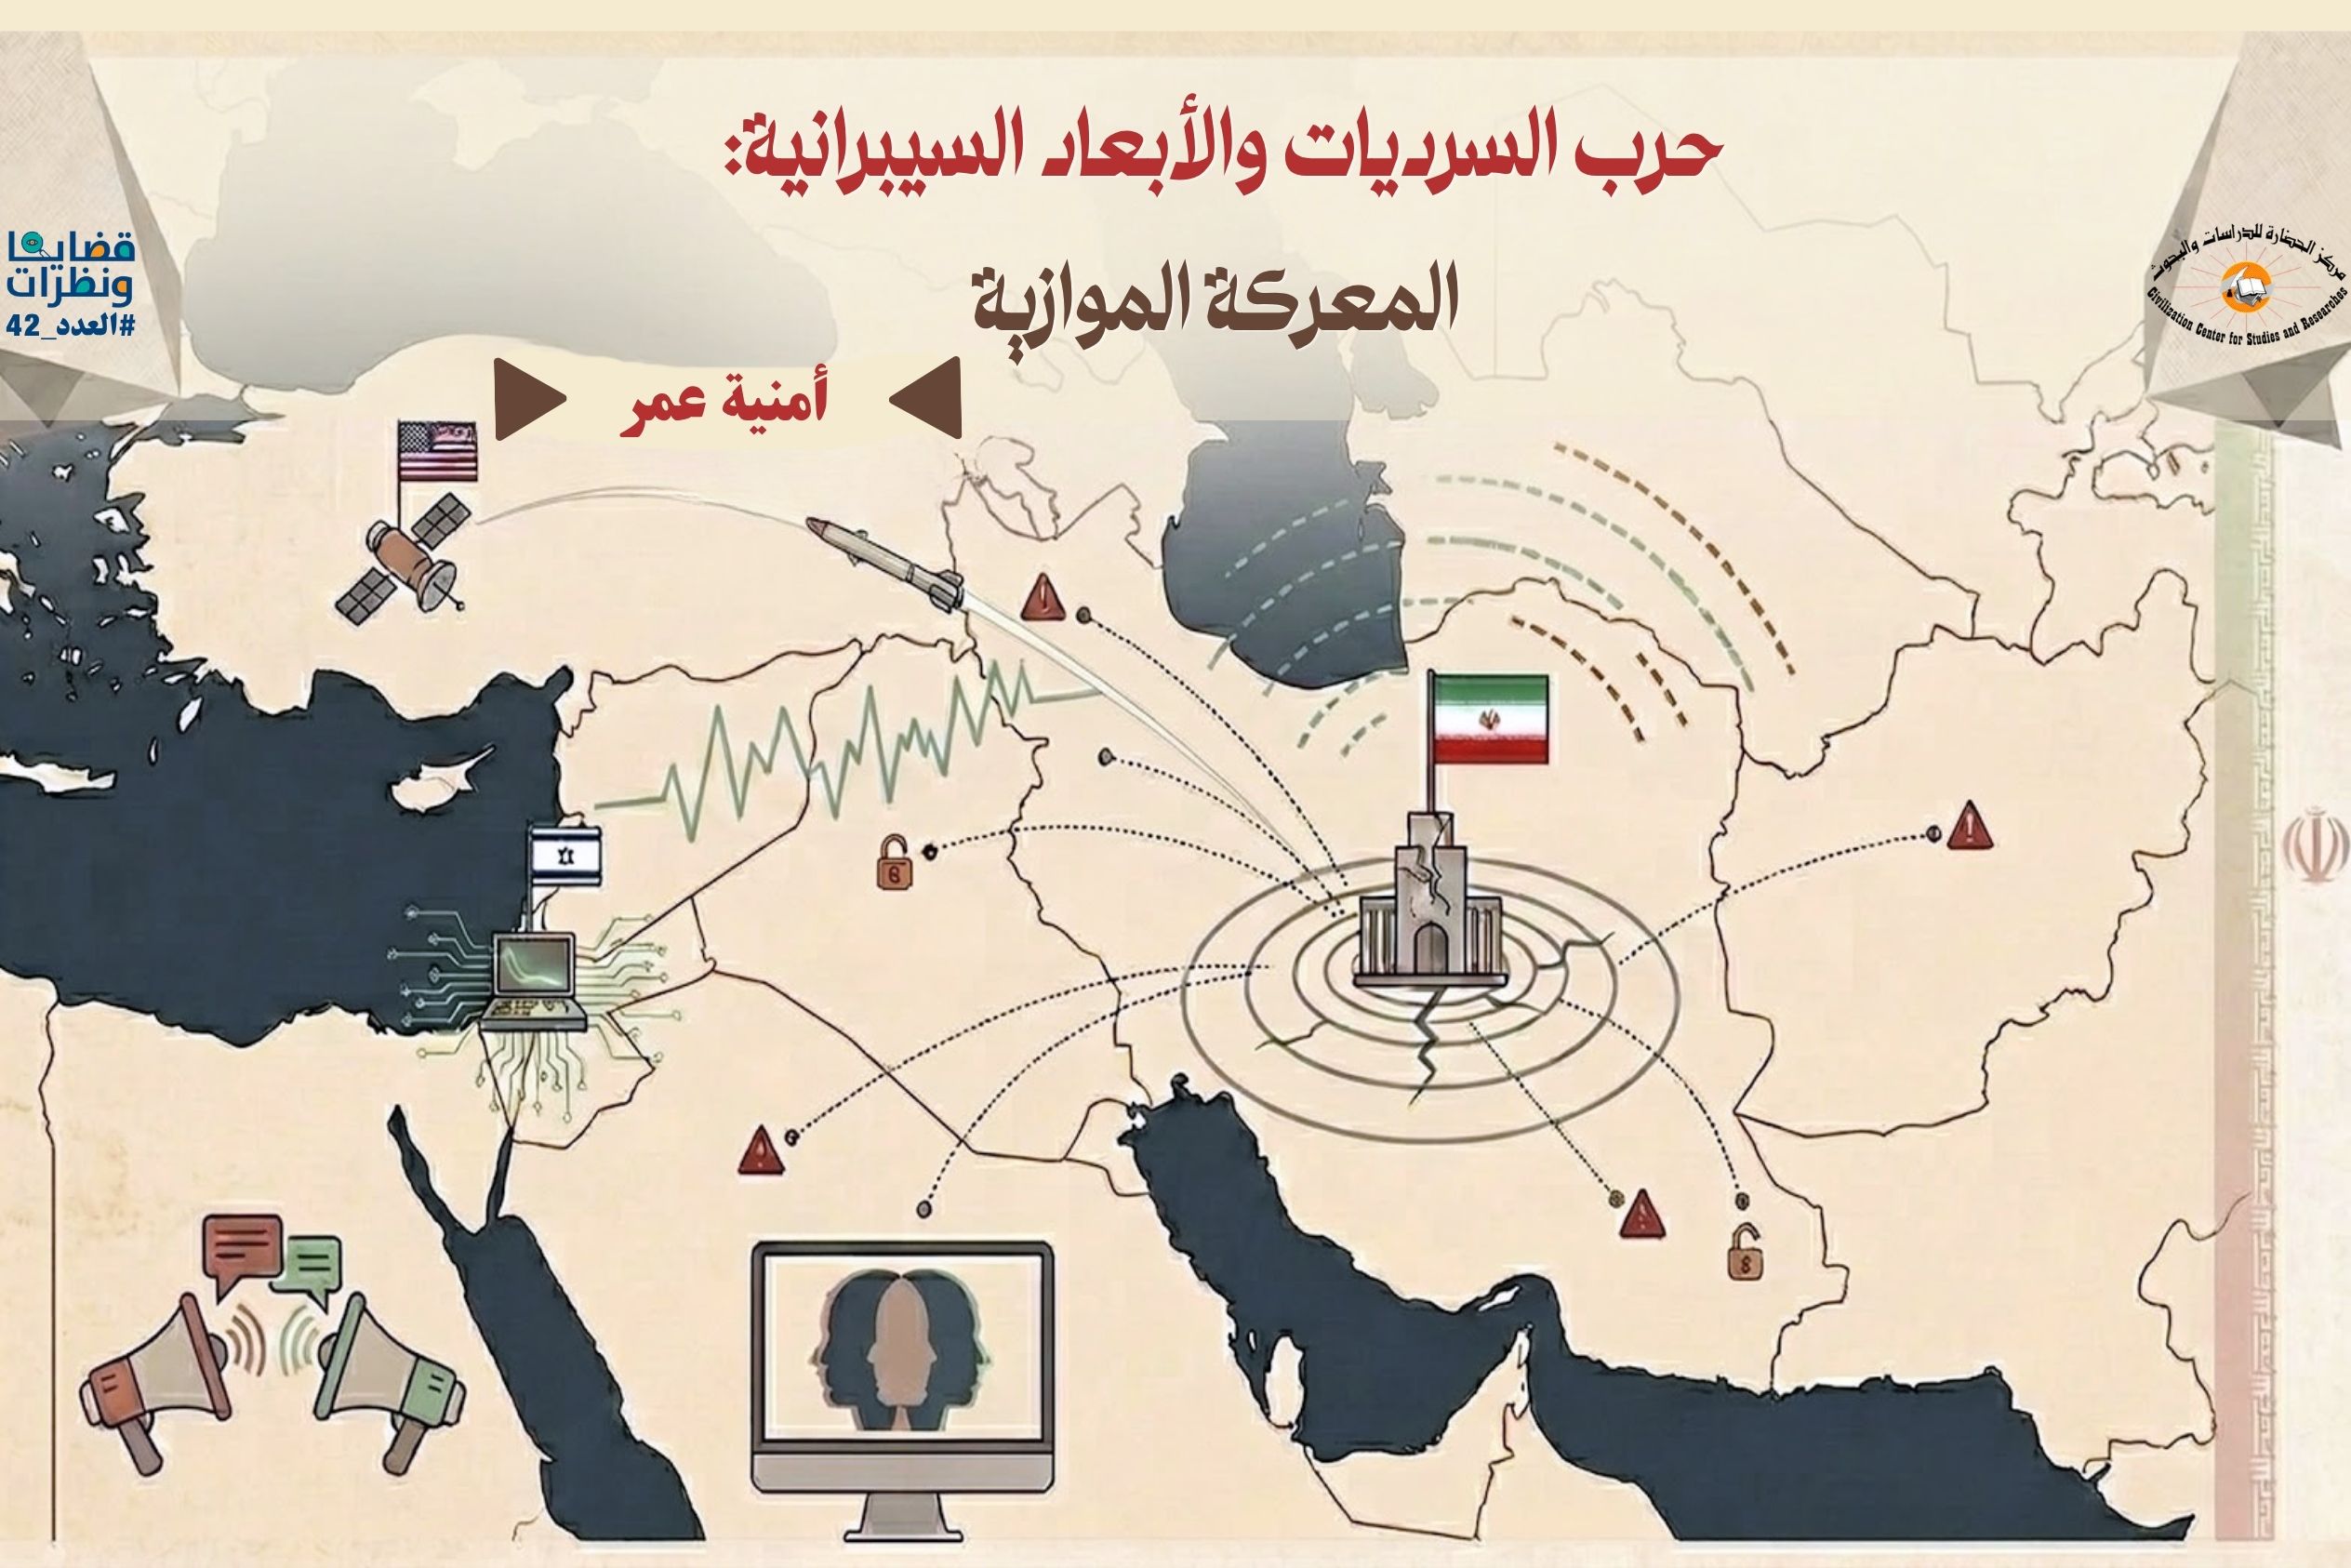
ظُهر الثامن والعشرين من فبراير الماضي، وفي سياق عملية تفاوضية -اتَّضح أنها خدعة- تلقَّت هواتف الإيرانيِّين إشعارًا من تطبيق مواقيت الصلاة Saba Wind -في غير وقته- مضمونه رسالة تقول “لقد وصلت المساعدة”، وأخرى موجَّهة لجنود وضباط الجيش الإيراني مفادها “لا تخف، دافع عنهم وسيدافعون عنك”، في الوقت نفسه، يزلزل الأرض قصف أمريكي إسرائيلي مباغت استهدف أنحاء متفرِّقة من إيران، لتردَّ إيران بدورها بقصف صاروخي على إسرائيل وقواعدها العسكرية بمنطقة الخليج، بالإضافة إلى 600 هجوم سيبراني آخر أعلن عنهم عبر 100 قناة تليجرام، واستهدفت هذه الهجمات السيبرانية أهدافًا مختلفة، 70% منها وُجِّهَ للبنية التحتية الحيويَّة لقطاع الخدمات وتكنولوجيا المعلومات داخل إسرائيل[1].
في سياق متَّصل، وبقاع جغرافية منفصلة، تتمدَّد تداعيات الحرب دون توقُّف، منتصف مارس الماضي على سبيل المثال، ازدحمت محطَّات القطار بمدينة لوس أنجلوس الأمريكية بالمسافرين، تأخَّرت القطارات، واختلطت مواعيد الرحلات، واللوحات الداخلية للمحطات خرجت عن السيطرة، بسبب حدوث خلل في الأنظمة التشغيلية الخاصة بهيئة النقل الحضرية بالمدينة، اتَّضح بعد ذلك أنه هجوم سيبراني، تبنَّته مجموعة تسمى نفسها “أبابيل ميناب” عبر قناتها على تيليجرام، موثِّقة ذلك بالصور، وأبابيل في لغة العرب تعني جماعات وتُستخدم عادة للتكثير، وأمَّا ميناب فهي مدينة إيرانية، قتلت الولايات المتحدة الأمريكية وإسرائيل حوالي 85 من فتيات المدينة الصغيرات بقصف جوي على مدرسة الشجرة الطيبة[2]، على صعيد آخر، شرق الولايات المتحدة، في الجهة الأخرى من المحيط الأطلسي، تقع رومانيا جنوب شرق أوروبا، يحاول أحد مواطنيها الوصول لموقع هيئة الضرائب الوطنية فلا يستطيع، عطل ما أصاب الموقع، بعدها تبنى الهجوم مجموعة سيبرانية روسية تدعىNoName 057[3] علاوة على ذلك ترصد شركات الأمن السيبراني يوميًّا عشرات الهجمات السيبرانية على أهداف مختلفة، غالبها بحسب ادعاءات المنفِّذين أو باحثي الأمن السيبراني يأتي في سياق الحرب الإسرائيلية الأمريكية على إيران.
تُشكل هذه المشاهد المتناثرة جغرافيًّا والمترابطة في سياقٍ واحد، معركة موازية لما يحدث في الواقع، تُخاض هذه المعركة في فضاء سيبراني، يتجاوز في طبيعته حدود العالم المادي وقوانينه، ويخلق سردية أخرى للحرب؛ لذا نحاول هنا فهم :كيف تعيد الأبعاد السيبرانية تشكيل سرديات الحرب؟، عبر الاستعراض التاريخي لعملية عسكرة الفضاء السيبراني، وتغيرات الحرب التي نتجت عن عسكرته، ثم نستعين بهذا الإطار التاريخي التحليلي؛ لفهم طبيعة الهجمات السيبرانية المتبادلة بين طرفي الحرب، وأخيرًا كيف تعيد هذه التغيرات تشكيل سردية الحرب.
أولًا-الفضاء السيبراني: من التسييس إلى العسكرة
في أوائل عشرينيَّات القرن العشرين، ابتكر مهندس كهربائي ألماني يدعى “آرثر شيربوس”، جهازًا أسماه “Enigma”، أي “لغز” باليونانية، استخدم في تشفير الرسائل المهمة وترميزها، ذاع صيت الجهاز بعد اعتماده من قبل عدَّة شركات وبنوك كبرى، ثم أصبح الجهاز في أوائل الثلاثينيَّات عصب نظام الاتصال في القوات المسلحة الألمانية، واستخدمته هي الأخرى في تشفير رسائلها قبل الحرب، أفزع هذا التطور باقي القوى الأوروبية، وسارعت في محاولة فك شيفرته، بدأت بولندا المحاولة،[4] فلمَّا لاح نذير الحرب، تعاونت مع بريطانيا، وعبر مشروع استخبارات الحلفاء “ألترا” في بليتشيلي بارك شمال لندن، تمكَّنوا من فَكِّ شفرة الجهاز واعتراض الرسائل العسكرية الألمانية، ما قلَّص مدة الحرب، ورجَّح كفَّة الحلفاء، والأهم أن تلك الحادثة وغيرها أكدت أهمية التكنولوجيا والبيانات كمجال للتنافس والصراع، وبعد الحرب، انتقلت راية القيادة العلمية والتكنولوجية من أوروبا المنهكة إلى الولايات المتحدة الأمريكية[5].
دخل العالم بعد ذلك مرحلة الحرب الباردة بين الولايات المتحدة الأمريكية والاتحاد السوفيتي، صاحب هذه الحرب سباق محموم في تحصيل أدوات القوة، واسترشد كلا الطرفين بتجربة الحرب العالمية الثانية، خصوصًا في مجال التشفير والاتصالات، الذي صنع الفارق آنذاك، فمن خلال مجريات الحرب أدركت الولايات المتحدة محورية دور الاتصال والحوسبة في حسم صراعها على قيادة العالم، وكرست اهتمامها واستثمارها تجاه السيبرنطيقا[6]. بوصفها استجابة مباشرة لمقتضيات التنافس، و يمكن من خلالها تطويع آليات التحكُّم والاتصال لخدمة الطموحات العسكرية، وتحويل الحرب لفعل يقيني يمكن السيطرة على جميع مدخلاته، بفضل سرعة الاتصال وتحليل البيانات، هذا التطور الحاصل آنذاك لم يكن مجرد إضافة تقنية، بل شكّل نقلة نوعية في طبيعة القوة العسكرية، إذ أصبح الحاسوب و السيبرنطيقا معًا ركيزتين أساسيتين في بناء العقيدة العسكرية الأمريكية خلال الحرب الباردة، ومع تعاظم قوة الولايات المتحدة الأمريكية، باتت حوسبة الجيش ضرورة عسكرية ونموذج يحتذى عالميًّا، وصعدت التكنولوجيا كعنصر حاسم للحرب يزاحم العنصر البشري[7].
وبفعل الاعتماد المتزايد على الأنظمة الرقمية -في ظل سياق سياسي شديد الاستقطاب- جرى تسييس البيانات، واعتبرت عصب الأمن القومي، ما جعلها محلَّ استهداف دائم، وتحتاج لأنظمة حماية حصينة، وطرق لضبط الوصول إليها، من هنا ظهرت فكرة “الأمن السيبراني”، وفي هذا الإطار أطلقت الولايات المتحدة شبكة “أربانت” (ARPANET)[8] في أواخر الستينيَّات؛ ما أحدث نقلة نوعية في الاتصال، وخلق فضاءً إلكترونيًّا، يمكن تمرير البيانات بسرعة هائلة من خلاله، لكن ظهور فكرة الشبكية بدورها أسست لما يُمكن تسميته بـ “مفارقة الاتصال التكنولوجي”؛ فبينما أسهمت هذه الشبكات في تعزيز قدرات الربط وتبادل البيانات من جهة، فإنها أنهت عمليًّا حالة “العزلة الحاسوبية” من جهة أخرى؛ ما أدَّى إلى خلق إمكانات واحتمالات جديدة للتهديدات، منها محاولات الوصول غير المصرَّح به، واعتراض البيانات، وصولًا إلى ظهور أولى البرمجيات ذاتية النسخ فيروس “Creeper 1971″، وهو ما فرض ضرورة إعادة التفكير في مفهوم الأمن، ومحاولة اختراع تدابير لحماية هذه البيانات[9].
وفي ثمانينيَّات القرن العشرين، تمكَّن ماركوس هِس -مبرمج ألماني-جُند وأصبح هاكر وجاسوس بعد ذلك- من اختراق نحو 400 حاسوب عسكري أمريكي، وسرقة معلومات هامَّة، تضمَّنت بيانات حسَّاسة عن تقنيات أشباه الموصِّلات والأقمار الصناعية والطائرات، بدأت عملية الاختراق، التي نفذها هِس من داخل معامل جامعة بريمن الألمانية، وعبر شبكة Datex-P تمكن من الوصول إلى بوابة Tmnet، التي تربط المستخدمين بأنظمة حاسوبية مختلفة حول العالم، ومنها وصل إلى مختبر بيركلي ثم استخدمه كنقطة انطلاق للوصول إلى شبكتي ARPANET (الشبكة المدنية التي أصبحت لاحقًا الإنترنت) وMILNET (الشبكة العسكرية الأمريكية)[10].
في هذا السياق الجيوسياسي المضطرب، وسباق التسلح الذي لا يتوقف، شهدت تلك الحقبة التحول نحو التوظيف الاستراتيجي للقدرات السيبرانية من قبل الدول، ما أرسى حقيقة صعود الفضاء السيبراني كـ “مجال خامس للصراع”، أُرخ لهذا الصعود عسكريًا بـ “الثورة في الشؤون العسكرية” (RMA)، ويقصد بها تغيرات نوعية في كيفية خوض الحرب، وليس مجرد تحسين تدريجي في الأسلحة والتكتيكات، حدثت هذه التغييرات عبر عسكرة و تسليح التكنولوجيا الحديثة كالذكاء الاصطناعي، والفضاء السيبراني، والاتصالات الحديثة، ما أعاد تشكيل مفاهيم الحرب والأمن والدفاع وغيرها[11].
الحرب: مغامرة تكنولوجية
“حرب لا تُطلق فيها رصاصة، ولا تتحرَّك فيها دبابة، ولا تُقلع فيها طائرة، ومع ذلك يمكن فيها هزيمة بلد ما”، هكذا وصف يوسي كاردي-رئيس الهيئة الوطنية السيبرانية”الإسرائيلية” للأمن السيبراني- مستقبل الحروب في العصر السيبراني، جاء حديث كاردي خلال مؤتمر سايبرتك، الذي استضافتْه “تل أبيب”يناير2026، وأضاف “أنه في عام 2025، تعاملت منظومة الدفاع السيبراني في إسرائيل مع حوالي ست وعشرين ألف هجوم إلكتروني..، وأن الفضاء السيبراني أصبح هو ساحة المعركة”، واستنادًا إلى بيانات مايكروسوفت، فإن “إسرائيل” هي الدولة الأكثر تعرُّضًا للهجمات السيبرانية في 2025، وترتبط95% من هذه الهجمات بإيران -حسب تصريح سيرجي شيكيفيتش، رئيس قسم استخبارات التهديدات بشركة Check Point softwear- وتوجَّه غالب هذه الهجمات للبنية التحتية الحيوية في مختلف المجالات[12].
هذا القلق المتصاعد الآن بشأن الهجمات السيبرانية ضد “إسرائيل”، يعيد للأذهان كيف دفعت هي بالعالم كله لهذه المغامرة، فحتى أواخر القرن العشرين، كانت تهديدات الفضاء السيبراني تقتصر على فيروسات تعبث بأنظمة البرمجة، أو سرقة بيانات، وغيرها من الأضرار الرقمية، لكن مطلع القرن الحادي والعشرين، وفي إطار استراتيجية عسكرية لا تطمح فقط لحماية البنية التحتية العسكرية، بل لتطوير أدوات هجومية سيبرانية ضد الخصم، خصوصًا إيران ومشروعها النووي، أنشأت “إسرائيل” هيئات متخصِّصة على رأسها الهيئة الوطنية للأمن السيبراني، ودمجت القدرات السيبرانية في الجيش عبر الوحدة (8200)، بالإضافة لصعود شركات التكنولوجيا الإسرائيلية، ودعم مشروعاتها كجزء من منظومة الأمن القومي الإسرائيلي وحاضنة له.
في صيف 2010، بدت استراتيجية “إسرائيل” وكأنها آتتْ أُكلها، فمع اكتشاف هجوم فيروس ستوكسنت بعد خمس سنوات من بدايته، اكتسب مفهوم الهجوم السيبراني أبعادًا أخرى. إذ عبر مجموعة أكواد وشيفرة برمجية شَنَّتْ “إسرائيل” هجومًا سيبرانيًّا مكثَّفًا، استهدف أنظمة التحكُّم في منشأة تخصيب اليورانيوم الإيرانية نطنز، ونجمت عنه أضرار مادية، وفي حين استهدفت النسخ الأولى للبرنامج (2005-2007) العبث بالصمامات التي تغذِّي أجهزة الطرد بغاز سادس فلوريد اليورانيوم وإغلاقها، ما منع إطلاق غاز اليورانيوم المستنفد والمخصب، وأضرَّ بأجهزة الطرد المركزي ونظام التخصيب ككل[13]. فإن النسخة الأكثر تطورًا ستوكسنت1 استهدفت وحدات التحكم في أجهزة الطرد المركزي ذاتها وتلاعبت بسرعتها، ما أدَّى لتعطيل وتحطُّم حوالي ألف من هذه الأجهزة، ودفع إلى اكتشاف الفيروس[14]. بعد عبثه داخل أنظمة تشغيل المنشأة خمس سنوات كاملة[15].
ورغم أن عملية اختراق منشأة نطنز كانت معقدة؛ لأن أنظمة تشغيلها كانت معزولة آنذاك عن شبكة الاتصال العالمي الإنترنت، واستُعين فيها بجواسيس جُنِّدُوا لإدخال البرنامج لأنظمة التحكُّم عبر USB، فإن ارتباط أنظمة التشغيل في البنى التحتية الحيوية ارتباطًا عضويًّا بالفضاء السيبراني، بواسطة شبكة الإنترنت العالمية -وإن كان قد زاد من كفاءتها بالفعل- لكنه خلق ثغرات بنيوية، وكسر عزلتها واخترق تحصيناتها، وجعل منها أهدافًا محتملةً لعشرات الهجمات السيبرانية، فقد عجزت تدابير الحماية والأمن عن مواكبة هذا المدِّ التكنولوجي، ما يعني أن كلَّ تطوُّر يخلِّف ثُغرات عميقة في البنية التحتية الرقمية والحيوية، وهذه الثُّغرات تُعَدُّ فرصة للاختراق والاستغلال والابتزاز بمختلف مستوياته؛ ما دفع العديد من الدول لإدراج بنيتها التحتية الحيوية كجزء من استراتيجية الأمن السيبراني الخاص بها، وممَّا يزيد الأمر تعقيدًا أن هذه البنية ترتبط فيما بينها بشبكة اعتماد متبادلة، بالإضافة إلى أن بنيتها الرقمية والتكنولوجية المشغِّلة لها عابرة للحدود، وترتبط بسلاسل إمداد وتوريد حَدُّها حدُّ العالم كله حقيقةً لا مجازًا[16]. الأمر الذي أعاد تشكيل التصورات العالمية عن الحرب، وظهور ما يُسَمَّى تسليح الفضاء السيبراني والحرب السيبرانية.
كيف نفهم الحرب في الفضاء السيبراني؟
لا بدَّ لمسار تاريخ ديالكتيكي كهذا، يتفاعل فيه تطور المعرفة العلمية مع الحرب كساحة للتطبيق والتغذية الرجعية، أن يحدِث تغيُّرات جوهرية في التصوُّرات الكُلية لممارسة الحرب، وما يرتبط بها من شبكة مفاهيمية، فمنذ صلح وستفاليا عام 1648 -وربما من قبله-، والتنظير للحرب يتطوَّر في إطار الفهم الوستفالي للحيز المادي، والمؤسس على الدولة القومية وسيادتها كوحدة لتقسيم الحيز وضبطه، ولأن جوهر ممارسة السيادة وممارستها قائم على الإقليمية والحدود الجغرافية الواضحة، التي تميِّز بين الداخل والخارج، فإنه يصعب تخيُّل ممارستِها على الفضاء السيبراني كفضاء لا حدودي مفتوح، وبينما يجادل بعض الباحثين في إمكانية تطبيق ما يسمَّى “السيادة الرقمية”[17]. مستدلِّين بنجاح بعض الدول مثل الصين في تطبيقها، يرى آخرون أن المفهوم متناقض ذاتيًّا[18].
إلى جانب ذلك، تفاقم طبيعة الأسلحة السيبرانية من معضلة السيادة، فهي وإن كانت امتدادًا لمفهوم العنف المادي، لكنها تختلف في آلية العمل والانتشار، فهي عبارة عن برمجيات خبيثة، تعمل مستغلَّة ثغرات في أنظمة التشغيل بأجهزة الخصوم، تسمح باختراقها والعبث بها، وإحداث أضرار سيبرانية ومادية، وتتَّسم هذه الأسلحة أيضًا بسيولة مربِكة، فهي قابلة للاستخدام المجهول والمتعدِّد في الوقت نفسه، إذ يمكن تنفيذ الهجمات عبر شبكات وأجهزة متعدِّدة يصعب تتبُّعها، ممَّا يجعل الإسناد السيبراني للهجمات، أو تحديد هوية الفاعل الحقيقي شديد الصعوبة، حتى عند وجود آثار رقمية، لأن هذه الأدلة قد تكون مقصودة أو عرضية، ما يصعب من محاسبة المنفِّذين وردعهم مستقبلًا، ويسمح بتأجيج الصراعات من أطراف مجهولة.
ويزيد من صعوبة التحكم بلأسلحة السيبرانية، أنها طورت غالبًا لتعمل مستقلة، وقد تبقى كامنة داخل الأنظمة لسنوات قبل أن تُفعَّل، كما يمكن نسخها وإعادة إنتاجها بلا حدود، ممَّا يؤدِّي إلى فقدان السيطرة على انتشارها السريع .هذا النوع من الأسلحة يحتاج إلى ميزانيَّات دفاع ضخمة، للإنفاق على تطويره، وبناء ترسانات منه، لذا تلجأ الكثير من الدول لشرائه من أسواق”Dark net”، حيث تُباع الثغرات وتُشترى، مع غيرها من السلع المجرَّمة قانونيًّا، هذه الأهمية الاستراتيجية للثُّغرات دفعَ بعضَ الشركات العاملة كجزء من سلاسل الإمداد لخلقها وإبقائها مفتوحة عمدًا، للمتاجرة بها وبيعها، ما يضعف البنى التحتية الحيوية ، ويجعلها أهدافًا محتملةً دائمًا[19].
على صعيد آخر، يُنظر إلى كثرة الفاعلين كمًّا ونوعًا في الفضاء السيبراني، كعائق أمام تطبيق السيادة والسيطرة عليه، ففي حين تظل الدول القومية الفاعل الأبرز والأكثر تأثيرًا في ساحة الحرب السيبرانية على اختلاف قدراتها؛ إذ تمتلك دول مثل الولايات المتحدة، والصين، وروسيا، والمملكة المتحدة، وإسرائيل قدرات سيبرانية متقدِّمة، وغالبًا ما تدمج هذه القُدرات ضمن استراتيجيَّاتها العسكرية والاستخباراتيَّة والسياسات الخارجية، في حين تحاول دول أخرى مثل إيران وكوريا الشمالية تطوير قدراتها في المجال السيبراني، واستخدامه كأداة يمكن الاستعانة بها في الحروب غير المتكافئة التي تخوضها عادة هذه الدول بحكم مواقفها المعارضة للقوى الكبرى في النظام العالمي،أو تجاوز آثار العقوبات الدولية عليها.
وبالرغم من هيمنة الدولة في هذ المجال، يظلُّ الفاعلون من غيرها يلعبون أدوارًا متزايدة الأهمية في الصراعات السيبرانية الراهنة، ربما لا تقارن من حيث قوَّتها وقدرتها بالدول الكبرى لكنها تظلُّ مؤثِّرة، خصوصًا في حال اصطفاف هؤلاء الفاعلين إلى جانب الدول متوسطي وضعيفي القدرات السيبرانية، وتنفيذهم هجمات سيبرانية بالنيابة عن هذه الدول، ولعل أبرزهم في الوقت الحاضر مجموعات الهاكتيفست “Hacktivist”؛ وهي مجموعات مؤدلجة، تشنُّ هجمات مؤثِّرة، مثل تشويه مواقع الويب “Website Defacement”، هجمات حجب الخدمة الموزعة (DdoS)[20]، وتسريبات بيانات “Data Leaks”، وغالبًا ما تستهدف هذه المجموعات وكالات حكومية وشركات وكيانات تراها معارضة لأهدافها وأهداف الجهة التي تصطفُّ لجانبها، وتعمل هذه المجموعات بشكلٍ لامركزي وغير منظَّم إلى حَدٍّ كبير، ممَّا يصعِّب نسبَ الهجمات ومواجهتها بالأساليب التقليدية للإنفاذ القانوني أو العسكري، كما أن هذه اللامركزية توسِّع من نطاق الجهات المستهدِفة، وتصعِّب السيطرة على امتداداتها.
كذلك تدرِج بعضُ الدراسات ما يسمَّى “المنظمات الإرهابية السيبرانية” مع الفاعلين من غير الدول، حيث تستخدم هذه المنظمات الفضاء السيبراني كأداة للدعاية والتجنيد والتواصل وجمع التمويل، وكذلك وسيلةً لِشَنِّ هجمات على بنى تحتية معادية أو لنشر الخوف والاضطراب، ورغم أن قدرات هذه المنظمات، تُعتبر عمومًا أقل تطورًا من قدرات الدول، فإن احتمال اكتسابها أو تطويرها لقدرات أكثر تقدُّمًا مصدر قلق كبير للكثيرين، حيث يمكن استخدام هذه القدرات في زيادة فاعلية الهجمات المادية[21].
بالإضافة لهؤلاء، تنشط في الفضاء السيبراني العصابات الإجرامية السيبرانية (Cybercriminal Syndicates)، ويعد الابتزاز المالي الدافع الأساسي وراء هجمات هذه العصابات، وتنخرط بشكلٍ أساسيٍّ في أنشطةٍ مثل هجمات الفدية، وتسريبات البيانات، والاحتيال عبر الإنترنت، لكن مع إمكانية تجنيد هذه العصابات من قبل الدول لأغراض سياسية، أو بيع خدماتها لمن يدفع أكثر؛ تتحول هذه العصابات أوقات الحروب إلى مرتزقة سيبرانيين (Cyber Mercenaries)، تتقاطع طرق كل هؤلاء الفاعلين مع شركات تكنولوجيا البيانات والخدمات السحابية، حيث يستعينون بهم إمَّا في بيع ثغرات، أو خلقها، أو يستعان بهم لصدِّ هجمات معيَّنة، أو بيع معارفهم سواء لدول أو لغيرها؛ ما يجعل مغانم الحرب ومغارمها تطال هذه الشركات، ويجعلها أحد فاعلي الحرب السيبرانية[22] .
نتج عن التغيُّرات في مفهوم الحرب وآلياتها داخل الفضاء السيبراني تغيُّرات موازية في تصوُّرات الأمن والردع، فاحتمالية وجود ثغرات أو خلقها عبر اختراق سلاسل إمداد البنية التحتية الرقمية، وإمكانية تنفيذ هجمات فورية من أي مكان في العالم دون سابق إنذار من فاعلين متعدِّدين، وصعوبة إسناد الهجمات لجهات بعينها، يجعل من الصعب التنبُّؤ والرد على هذه الهجمات، كما أن هناك خلافًا حول ما يمكن اعتباره هجومًا، هل هو ما اقتصر على آثار سيبرانية، أم لا بدَّ أن ينتج عنه أثر مادي، وهناك أيضًا معضلة أمن البيانات، ففي حين أُسِّسَ الأمنُ السيبراني لحماية البيانات، لكنه في المقابل يحتاج لكمٍّ هائلٍ من البيانات لأداء مهامه، وتحقيق أهدافه الاستخباراتية.
لذا تطوَّر مفهوم الأمن في العصر السيبراني، ودفع بالدول لتبنِّي نهج هجين للأمن القومي، يدمج الاستراتيجيات العسكرية والسياسية والاقتصادية مع آليات دفاع تكنولوجية قوية، تنفِّذ ما يُسَمَّى “الدفاع الاستباقي”[23]، بمعنى العمل على اكتشاف ثغرات النظام قبل الغير وسدِّها، علاوةً على ذلك سعت الدول لعقد تحالفات، يُستعان فيها بالبنية التحتيَّة الرقمية لبعضهم البعض، لأجل ضمان تحقيق الردع والأمن في الوقت نفسه[24].
في إطار هذه اللايقينيَّة المرتبطة بالفضاء السيبراني بمختلف أبعاده، أشْعلت كلٌّ من “إسرائيل” والولايات المتحدة الأمريكية حربًا ضد إيران، يلعب فيها البُعد السيبراني دورًا محوريًا في معركة موازية لما يحدث على أرض الواقع.
ثانيًا- الفضاء السيبراني: بين استهداف البنى التحتية الحيوية وإعادة التشكل الجيوسياسي
استعدَّت إسرائيل للحرب الأخيرة على إيران عبر إعداد استخباراتي سيبراني منذ سنوات طويلة -كما أشرنا سابقًا- ظهرت نتائج هذا الإعداد في اختراق نظام كاميرات المرور، والحصول على لقطات لحظية من غالب الكاميرات تقريبًا، وتشفير لقطاتها إلى خوادم إسرائيلية، ثم تقوم هذه الخوادم بمعالجة هذا الكمِّ الهائل من البيانات عبر خوارزميات معقَّدة، ومن ثم قامت ببناء ما يسمِّيه مسؤولو المخابرات “أسلوب الحياة” لمئات القادة والعلماء الإيرانيِّين، بالإضافة لاعتراض الإشارات الموحَّدة من قبل الوحدة 8200، واختراق أجهزة الاتصالات، وصور الأقمار الصناعية، وتجنيد عدد كبير من العملاء على الأرض داخل إيران.
وخلال الشهرين الأخيرين قبل الحرب، وأثناء المفاوضات بين الطرفين، استعرضت الولايات المتحدة الأمريكية و”إسرائيل” هذا التغلغل الواسع داخل إيران مساء التاسع عشر من يناير 2026، عبر اختراق قطاع البث والاتصالات الإيراني، وبث مقاطع للرئيس الأمريكي ترامب، وعددٍ من قادة المعارضة الإيرانية، وذلك لدعم موجة الاحتجاجات الحاصلة آنذاك، ما عُدَّ بعد ذلك محاكاة جزئية لما حدث في الحرب[25].
وفي إطار الاستعدادات الأخيرة للحرب، تزامنًا مع خدعة المفاوضات، اجتمع رئيس الوزراء الإسرائيلي نتنياهو، مع الرئيس الأمريكي في الحادي عشر من فبراير 2026، وتحدَّثت صحيفة CNN أن مجمل الحديث-الممتدِّ لثلاث ساعات- كان عما سيحدث عند فشل المفاوضات، وعن خطط الهجوم المشتركة بين الحليفين، بالإضافة لمعلومات استخباراتية مهمة، يرجح أنها مرتبطة بالضربة التي اغتيل فيها المرشد الإيراني وعدد من كبار القادة الإيرانيِّين، لعل أهمَّها المعلومات الواردة عن”عميل إيراني”، أكَّد فيها انعقاد اجتماع يوم السبت في مجمع خامنئي، سيحضره بنفسه بجانب عدد من كبار القادة، وبالفعل قُصف المجمع في الضربة الأولى ظهر الثامن والعشرين من فبراير[26]، واستنادًا لعدَّة تقارير صحفية، فبالإضافة للعميل، تمكَّنت الاستخبارات الإسرائيلية من جمع المعلومات، عبر زاوية إحدى الكاميرات المخترقة في شارع باستور حيث يقع مجمع خامنئي، تنقل زاوية الكاميرا المذكورة بوضوح المكان الذي يصفُّ حرَّاس خامنئي الشخصيِّين سياراتهم، وعبرها تمكَّنت الاستخبارات من بناء نمط حياة عن كلِّ واحدٍ منهم، ومن خلال اختراقها لنظام الاتصالات عطَّلت نحو 10 أبراج اتصال في نفس الشارع، ما جعل هواتف فريق الحماية تبدو مشغولة عند الاتصال، ومنع وصول أي تحذير إليها، بالإضافة لما يوفِّره العملاء من معلومات وصور، وبنفس الآلية اغتيل باقي القادة والعلماء الإيرانيين، كما استعين بها لإنتاج بنك أهداف متجدِّد لما يمكن قصفه داخل إيران[27].
في الوقت نفسه، شَنَّ الجيش الإسرائيلي بالتعاون مع حليفه الأمريكي ما وُصف بأوسع هجوم سيبراني على إيران، في إطار عملية “زئير الأسد” إسرائيليًّا، أو “الغضب الملحمي” بحسب ما أطلقت عليها الولايات المتحدة، جاء الهجوم أشبه بحرب سيبرانية على البنى التحتية الحيوية الإيرانية، نفَّذته القيادة السيبرانية في كلا الجيشين باعتباره جزءًا من العملية العسكرية، وفي إطار إعلان واضح لحالة الحرب على إيران،أعلن بعد ذلك أن الهجوم استهدف بالأساس بنية الصواريخ التحتية، وأنظمة الاتصالات الخاصة بالحرس الثوري، والقيادة العليا، ما أدَّى لتراجع نسبة الاتصال بالإنترنت في إيران إلى 4% فقط بسبب الضربة من جهة، وقطع النظام الإيراني لشبكات الإنترنت لتقليل حجم الاختراق من جهة أخرى، واستمر الانقطاع شبه كامل للإنترنت حوالي 47 يومًا حتى 17 أبريل الماضي، اخترقت أيضًا خدمات البث ما أدَّى إلى توقُّف وكالة أنباء “إرنا”. وعلاوة على ذلك، اخترقت وكالةَ “تسنيم” المرتبطة بالحرس الثوري الإيراني، ونشرت رسائل مناهضة لخامنئي، بالإضافة لاختراق تطبيق الصلاة “صبا ويند” ،وعرضه رسائل مناهضة للنظام مثل: لقد وصل الدعم”[28]. في إطار ما بدا حربًا نفسية على الشعب الإيراني نفسه، يجتمع فيها ضغط الضربات الجوية وكثافتها مع شعور عميق بالاختراق والمراقبة، في هذا السياق، في الثامن عشر من مارس حذرت مجموعة” APT IRAN”مجموعة سيبرانية ناشطة تابعة للحرس الثوري”، مستخدمي ستارلينك الإيرانيِّين من أن الاستخبارات الإسرائيلية اخترقت هواتفهم بهدف تتبُّع المواقع الدقيقة للمستخدمين داخل إيران، وأعلنت عن إغلاق وشيك وواسع النطاق لمحطات ستارلينك ، كما هدَّدت المجموعةُ بكشف بائعي خدمة VPN، وشبكات عملائهم داخل إيران، ووصفتهم بأنهم مهدوا لعمليات استخباراتية مضادَّة، ورغم أن ستارلينك غير مرخَّصة للعمل في إيران، فقد أكَّد إيلون ماسك مرارًا عبر منصته “X” وجود الخدمة داخل البلاد، وأن نحو مئة محطة ستارلينك كانت نشطة في إيران ،ممَّا أثار جهودًا حكومية مستمرَّة لمواجهتها. خلال، وبعد حرب الإثني عشر يومًا بين إيران وإسرائيل في يونيو2025، وقد أقرَّ البرلمان الإيراني قانونًا يحظر استخدام ستارلينك، وفرض عقوبات صارمة على مستخدميها وموزِّعيها. كما لجأت إيران إلى القنوات الدبلوماسية، مطالبةً الاتحاد الدولي للاتصالات التابع للأمم المتحدة بإجبار الولايات المتحدة والنرويج (الدولتان المسجِّلتان للخدمة) على حجبها، لكن هذا لم يحدث[29].
من الملاحظ كذلك تمدُّد خريطة الفاعلين أثناء المعركة، إذ تصطفُّ مجموعات سيبرانية جانب كلا الطرفين، وتنفِّذ هجمات سيبرانية، وإن كانت أقلَّ حدَّة من الهجمات المنفَّذة من قبل الدول، لكنها ذات تأثيرات مهمة على مستوى سرديات الحرب، مثلما ساعد فريق من الهاكرز الهنود في الهجوم على فريق حنظلة السيبراني الداعم لإيران، ما عطل المواقع التشغيلية للمجموعة، وفي السابع والعشرين من مارس 2026 أطلقت مجموعة Null Sec Philippines عملية #OpIran، مدَّعية تنفيذ هجمات حجب الخدمة (DDoS) ضد وحدة الشرطة السيبرانية الإيرانية، و”ATF Iran”، وبوابة الحكومة الإيرانية “MyGOV Iran”، مع تقديم توثيق عبر أداة Check-Host للتحقق من استهداف المواقع الثلاثة، جاء الهجوم وفق بيان المجموعة ردًّا على مقتل عاملة فلبينية تبلغ من العمر 32 عامًا قُتلت بصاروخ باليستي إيراني أثناء” مساعدتها امرأة مسنَّة على الوصول إلى مكان آمن في تل أبيب[30].
في حين اعتمد الهجوم الذي نفَّذته الولايات المتحدة وإسرائيل على هيئات الأمن السيبراني الرسمية في كلٍّ من الولايات المتحدة وإسرائيل، وما تزال مؤسسات الدولة رأس الحربة الأول في الهجوم والدفاع على تلك الجبهة -وإن انضمَّت لها بعض الفرق بعد ذلك- لكن في الجهة المقابلة، تعويضًا لفارق القوة وضعف الاتصال أثناء الحرب، اعتمدت إيران استراتيجية مختلفة؛ إذ اعتمدت بداية على وكلاء خارجيين نظرًا لانقطاع الإنترنت داخلها، فبعد الهجوم بيومين، أعلنت ما يسمَّى “المقاومة الإسلامية السيبرانية – محور المقاومة (Cyber Islamic Resistance)[31] عن ما يشبه تعبئة عامة (Hacktivist Mobilization) للناشطين عبر الفضاء السيبراني وإطلاق معركة “أولي بأس” ضمن حرب وعد الآخرة، وانضم رسميًّا إليها عدة فرق عربية وإسلامية، وعالمية أيضًا، في محاولة لصدِّ الهجوم الأمريكي الإسرائيلي وشنِّ هجوم مضاد، تبعتْها بعد ذلك مجموعات مثل: APT وUNC 1549 المدعومة من الدولة والتابعة للحرس الثوري، بالإضافة لمجموعات أخرى تابعة لوزارة الاستخبارات الإيرانية[32].
ومنذ الثاني من مارس 2026، تصاعدت الهجمات السيبرانية الداعمة لإيران، وازدادت الادِّعاءات كذلك بشأن عدد الهجمات وطبيعتها بين الطرفين، وارتبطت الجبهة السيبرانية بمجريات الأمور على أرض الواقع من حيث تصاعدها، ومن حيث الدول المستهدفة، إذ جاءت الهجمات الإيرانية في البداية أقرب لمستوى “التخريب السيبراني البسيط” (Cyber Vandalism)[33]، ولمْ يَرْقَ ليشكِّلَ تهديدًا إلكترونيًّا خطيرًا، واقتصرت الهجمات على حجب للخدمة الموزعة (DDOS)، أو تعطيل واختراق مواقع إلكترونية، وسرقة بيانات، فيما عدا الهجوم الذي نفَّذته مجموعة APT IRAN على أنظمة التشغيل والتحكُّم لمحطة طاقة أردنية، وتقليص إنتاج الكهرباء بها بنسبة حوالي 75%، بعدهاعاودت المجموعة مهاجمة أنظمة التشغيل والتحكُّم لشركة صوامع الأردن، والتلاعب بدرجات الحرارة،وبرنامج الوزن ليظهر انخفاض بنسبة 10% عن الوزن الفعلي، بالإضافة لتعطيل مولِّدات الطاقة الشمسية، ومن جهة أخرى تزامنًا مع قصف إيران للقواعد الجوية بدول الخليج، نشرت مجموعة DieNet قائمة منظَّمة من الأهداف ممتدَّة عبر قطر، والبحرين، والإمارات، والكويت، والسعودية، شملت وزارات، ومطارات، وبنوك، وشركات اتصالات، وهيئات الكهرباء والمياه.
كما كثَّفت المجموعات الداعمة لإيران هجماتها ضد البنية التحتية الحيوية والذكاء الاصطناعي للولايات المتحدة وإسرائيل بعد عسكرتِها وبروز دورها المحوري في الحرب، لذا فمنذ أول أيام الحرب قالت قناة على تليجرام مرتبطة بالحرس الثوري الإيراني، يتجاوز عدد مشتركيها 526000، أنها اخترقت 160 مركز بيانات وأحدثت تعطيلًا في شبكات الاتصالات الإسرائيلية، ومع أنه لم يقدَّم دليل تقني على ذلك[34]، فإن إيران قصفت بالفعل بعد ذلك مركزي بيانات تابعين لشركة أمازون في الإمارات العربية المتحدة، والبحرين، ورغم أن الأضرار المادية كانت متوسِّطة، إلا أن الأضرار السيبرانية جاءت واسعة طالت الخدمات المصرفية ومراكز بيانات المستهلكين وغيرها، وبتتبُّع بيانات الرصد السيبراني للهجمات المنفَّذة من قبل المجموعات الداعمة لإيران فعلى الصعيد الإسرائيلي، تجاوزت العمليات التخريبية البسيطة لتصل إلى اختراقات لأنظمة الرقابة والتحكُّم الصناعي (ICS/SCADA)، من قبل مجموعات مثل (Fsociety 1337)، وتوجيه ضربات لقطاع الطاقة والبحث الجيوفيزيائي عبر استهداف شركات كبرى مثل (BLEnergy) ومعهد الجيوفيزياء الإسرائيلي. كما طال الاستهداف العصبَ الحسَّاسَ للمجمَّع العسكري-الصناعي، وتجلَّى ذلك في ادِّعاءات اختراق شركة (PSK WIND Technologies) المٌصممة لأنظمة القيادة والسيطرة الخاصة بالدفاع الجوي الإسرائيلي، وتسريب بيانات حسَّاسة لضباط الوحدة الاستخباراتية (9900)، فضلًا عن هجمات المسح التدميري (Wiper) التي قادتْها مجموعة (Handala) لمحو تيرا بايتات من البيانات لشركات تجارية وتقنية إسرائيلية[35].
ورغم عدم إفصاح إيران عن مسؤوليتها عن أيٍّ من الهجمات السيبرانية بشكل مباشر، فإنها أطلقت تهديدًا صريحًا ضد عمالقة صناعة التكنولوجيا الأمريكيين ومقرَّاتهم في إسرائيل ودول الخليج باعتبارهم مشاركين في هذه الحرب؛ إذ نشرت وكالة تسنيم المحسوبة على الحرس الثوري الإيراني قائمة تضمُّ 29 “هدفًا تقنيًّا” ، تخطِّط إيران لضربها في كلٍّ من البحرين، وإسرائيل، وقطر، والإمارات العربية المتحدة. شملت القائمة خمس منشآت تابعة لـ AWS، وخمس تابعة لـ Microsoft، وست لـ IBM، وثلاث لـ Palantir، وأربع لـGoogle، وثلاث لـ Nvidia، وثلاث لـ Oracle، ووصفت إيران هذه الأهداف بأنها “أهداف مشروعة”[36]. ثم أعاد الحرس الثوري التهديد مرة أخرى، في الأول من أبريل، إذ نشر قائمة أخرى بثماني عشرة شركة تكنولوجيا أمريكية كأهداف عسكرية مشروعة، من بينها آبل، ومايكروسوفت، وجوجل، وميتا، ونفيديا، وآي بي إم، وإنتل، وأوراكل، وسيسكو، إلى جانب شركات صناعية كبرى مثل بوينج، وجنرال إلكتريك، وشركة الذكاء الاصطناعي الإماراتية G42. وقد جاء هذا الإعلان مصحوبًا بتحذيرات بإخلاء المناطق المحيطة بمقارِّ تلك الشركات، في ما بدا أنه تصعيد يربط بين البنية التكنولوجية العالمية والعمليات العسكرية الإسرائيلية – الأمريكية ضد إيران، هذه الأهداف الجديدة لإيران تمثِّل ببساطة جزءًا من سلاسل التوريد والإمداد التي توفِّر تقنياتها وخدماتها السحابية البنية التحتية لمزيد من الهجمات السيبرانية ضد إيران، بالإضافة لخدمات التجسُّس وتحديد أهداف الضربات الجوية بدقَّة، ومن جهة أخرى هذه الأهداف تُعَدُّ ركيزةً أساسيةً في الاقتصاد والأمن القومي الأمريكي، فضربها يضغط في اتجاه الوصول إلى تسوية ،مقابل الضغط الإسرائيلي باستمرار الحرب[37].
ومع إعلان العديد من الدول السماح للولايات المتحدة الأمريكية وإسرائيل باستخدام بنيتها التحتية العسكرية ضد إيران، اتَّسعت الجبهة السيبرانية، وأخذت بعدًا عالميًّا، فأُدرجت قبرص كهدف بسبب القواعد العسكرية البريطانية هناك، واستعانة الطائرات الأمريكية بها في الهجوم، لنفس السبب هوجمت رومانيا بعشرات الهجمات السيبرانية بعد موافقتها على الوصول المؤقَّت لبنيتها التحتية العسكرية، والتزوُّد بالوقود جوًّا، واستخدام أنظمة الاتصالات والأقمار الصناعية من قبل الولايات المتحدة الأمريكية بموجب اتفاقيات حلف شمال الأطلسي[38]. في هذا الإطار أعلنت مجموعة 313 / العراق، النشطة سيبرانيًّا تحت مظلَّة تحالف المقاومة الإسلامية السيبرانية، الهجوم على الموقع الرسمي لوكالة الضرائب الوطنية الرومانية، كواحد من أكثر المواقع الرومانية استخدامًا، وإغلاق الموقع بشكل كامل لمدة ساعة ردًّا على تصريحات الرئيس الروماني الداعمة للولايات المتحدة الأمريكية[39].
بالإضافة لذلك جاءت بعض الهجمات السيبرانية انتقامًا وردًّا على هجمات عسكرية بعينها، مثلما حدث في الثاني عشر من مارس2026، فقد انتقمت مجموعة حنظلة / Handala لمقتل فتيات مدرسة الشجرة الطيبة بمدينة ميناب جنوب إيران، ونفَّذت حنظلة هجوم مسح شامل ضد شركة Stryker، مستخدمة منصة Microsoft Intune لمسح بيانات أكثر من 200000 جهاز عن بُعد في 79 دولة وهو ما أكَّدته الشركة بالفعل، ما أدَّى إلى إعادة 5000 إلى منازلهم من مركز الشركة في إيرلندا[40]، واضطرابات واسعة في العمليات التجارية، بما في ذلك معالجة الطلبات والإنتاج والشحن، وتفعيل إجراءات الطوارئ في مقر الشركة بالولايات المتحدة[41]. كذلك تعرَّضت المواقع الرسمية المصرية لعدَّة هجمات سيبرانية من بينها هجوم مجموعة Keymous Plus على بوابات حكومية مصرية شملت مجلس الوزراء ووزارات الداخلية والمالية والبترول والري، مع توثيق فني يؤكِّد تحقُّق جميع أهداف المستهدفين، وقد عاودت المجموعة الهجوم مرة أخرى على موقع وزارة الداخلية، موثقةً الهجوم عبر أكثر من عشرين عقدة عالمية في أداة Check‑Host، ومؤكِّدة استمرار تعطيل الموقع وقت النشر، ويرجَّح أن الهجوم على مصر يرتبط ببيانات الإدانة ضد الهجمات الإيرانية ابتداءً، وتصاعد ضدَّها مع خروج صور من زيارة الرئيس المصري لما يُسَمَّى “مفرزة مقاتلات مصرية”[42] متمركزة داخل دولة الإمارات، بالإضافة لتصريح مصدر مصري عن وجود قوات مصرية في أربع دولة خليجية[43]، هذه الهجمات الممتدة من حيث الجغرافيا والأهداف، تعيد تشكيل الخريطة الجيوسياسية للعالم، بما يتناسب مع طبيعة الفضاء السيبراني، ودوره الحالي والمستقبلي في الحروب.
بين سرديتي الحرب: من يمتلك الحقيقة؟
بالنظر إلى التداخل والتنسيق بين العمليات العسكرية والسيبرانية، فإنه لا يحلق صاروخ دون رسالة، ولا يخرج مقطع مصوَّر أو بيان عسكري من ساحة المعركة إلا كجزء من عملية نفسية وعسكرية أوسع. ولم تقتصر أهداف الحرب يومًا على تدمير المدن، أو شل مراكز القيادة والتحكُّم، أو تخريب البنى التحتية الحيوية كأهداف تكتيكية وعملياتية ، بل هناك هدف سياسي أهم، تجند كل وسائل الحرب الأخرى لتحقيقه، وهناك كذلك حرب معرفية تستهدف عقول الشعوب وإدراكهم بالأساس[44]، وفي الفضاء السيبراني حيث تُخاض الحروب بشراسة في فضاءات خفية لا تُرى، وبسرعة تتجاوز قدرة الوعي البشري على الاستيعاب، وبآثارٍ لا تُدرك غالبًا إلا بأثر رجعي، تصبح “السردية” هي الصانع الفعلي للحقيقة، وتتحوَّل السردية بذاتها إلى أداة للهجوم والدفاع، حيث يؤدِّي توجيهها بعناية إلى هندسة رأي عام محلي وعالمي قادر على إضعاف الخصم وتجريده من شرعيته[45].
تبدأ أي سردية للحرب، بالادِّعاءات المبرِّرة لها، وما يمنح المعتدِي شرعية خوضها، وفي الحرب الراهنة، تجلَّت محاولات “اختطاف السردية” منذ اللحظة الأولى. فبينما تؤطِّر إسرائيل والولايات المتحدة هجومهما بأنه “ردع استباقي” واستجابة لتهديدات أمنية وشيكة، مدلِّلين على ذلك باقتصار ضرباتها على البنية التحتية العسكرية وقيادات النظام الإيراني دون استهداف الشعب، تسعى إيران في المقابل إلى صياغة سردية مضادَّة تجعل منها حارس “معسكر المقاومة والكرامة”، إذ تصوِّر السردية الإيرانية الحربَ كعمل عدواني غير مشروع، غرضه تصفية مشروع وقوى المقاومة في المنطقة، ما يضْفي على هجومها المضاد طابع “الدفاع المشروع عن النفس” وتأكيد السيادة، وهو ما عكستْه آلتُها الإعلامية عبر تكرار شعارات مركزية مثل “الوعد الصادق” و”كسر الهيمنة الصهيونية”.
وعبر التوظيف الدقيق للمشاهد الإعلامية، تجمع السردية الإسرائيلية، بين بَثِّ مقاطع لعمليات اغتيال ناجحة لشخصيات إيرانية بارزة، وتسريب تفاصيل دقيقة عن حجم اختراقها الاستخباراتي عبر الكاميرات وأنظمة الاتصال لترسيخ صورة “البطل” القادر والمهيمن، لكنها في الوقت ذاته، تبث صورًا لعائلات وأطفال فزعين داخل الملاجئ لتعزيز صورة “الضحية” واستجلاب التعاطف الدولي، على الجهة الأخرى، ترسم إيران لنفسها صورة “البطل الصامد” في وجه قوى عظمى، عبر بث لقطات لاختراق صواريخها ومسيراتها لطبقات القبة الحديدية الإسرائيلية وتدميرها للقواعد الأمريكية، وبالتوازي، تعزز صورتها باعتبارها “ضحية” معتدًى عليها عبر توظيف مشاهد الضحايا المدنيِّين، كما حدث في قصف مدرسة “الشجرة الطيبة” بميناب؛ حيث صدَّر الإعلام الإيراني صورة أيقونية للمرشد الأعلى محاطًا بالفتيات الشهيدات، في استدعاء بصري عاطفي عميق للمظلومية وتعاقب أجيال المقاومة[46].
علاوة على ذلك، برز “التزييف العميق” (Deepfakes) أيضًا باعتباره أداةً مهمة تستخدم لبناء السردية من قبل كلا الطرفين، للتضليل وتغيير الحقائق، وفي ظل الضبابية التي فرضتها الهجمات السيبرانية وانقطاع الإنترنت في إيران، استُغلت تقنيات الذكاء الاصطناعي التوليدي لخلق واقع موازٍ ، فعلى الصعيد الإسرائيلي-الأمريكي، رافق اختراق شبكات البث والاتصالات الإيرانية بث مقاطع فيديو مولَّدة بالذكاء الاصطناعي تبدو واقعية تمامًا لقادة إيرانيِّين يدلون بتصريحات مثبطة للروح المعنوية، وتسجيلات صوتية مزيفة تُوجه أوامر متضاربة للوحدات العسكرية بغرض إرباك خطوط القيادة والسيطرة. في المقابل، لم تقف المجموعات السيبرانية الداعمة لإيران مكتوفة الأيدي؛ إذ وظَّفت التقنية ذاتها لمحاكاة مشاهد دمار واسعة في قواعد عسكرية إسرائيلية وأمريكية لم تحدث فعليًّا،ولتضخيم الخسائر الأميركية والإسرائيلية، لتصوير الحرب كعبء اقتصادي وسياسي على المواطنين، ولم تهدف هذه الاستراتيجية إلى إقناع الجمهور بصدق الادعاءات ، بقدر ما سعت إلى خلق بيئة معلوماتية متنازع عليها، تستغل الشكوك الشعبية تجاه النخب الحاكمة وتُضعف الثقة في القيادة، وتزيد حدة الاستقطاب الداخلي ، وتثيرالذعر بين المدنيِّين.
هذا التزييف المتبادل يغتال مفهوم الحقيقة في جوهره، ويصبح مبرِّرًا للتشكيك في أيِّ أدلَّة مرئية حقيقية؛ ما يفقد الجمهور المتلقي الثقة في أي مادة إعلامية قادمة من ساحة المعركة، ويمنح الأطراف المتحاربة غطاءً لإنكار الحقائق الدامغة، وهنا تبرز الأهمية الاستراتيجية للهجمات السيبرانية المذكورة سابقًا؛ فنجاح التحالف الأمريكي-الإسرائيلي في قطع الإنترنت عن إيران، واختراق وكالة “تسنيم” وتطبيق “صبا ويند”، لم يكن مجرد إنجاز تقني، بل كان ضربة استباقية لـ”احتكار الحقيقة”، وحرمان النظام الإيراني من أدوات بث سرديَّته وتكذيب التزييف الموجَّه ضدَّه، وعزله عن شعبه وعن العالم[47].
خاتمة:
تأسيسًا على ما سبق، يتبيَّن أن الفضاء السيبراني لم يعد جبهة ثانوية، وإنما استحال امتدادًا للعسكرية التقليدية، يعيد صياغة جوهر الحرب ومفاهيم القوة والسيادة، وكلما زاد الاعتماد على الاتصال الشبكي والبيانات؛ زادت أهميته، وبالتوزاي اتَّسعت الثُّغرات البنيويَّة وتعمَّقت ،وامتدت ساحات الصراع، وتكاثرت قائمة الأهداف ، ومن ثم تحوَّلت البنى التحتيَّة الحيويَّة إلى رهائن رقمية قابلة للاستهداف على الدوام.
على صعيد آخر، أثبتت الجبهة السيبرانية أن الحدود الجغرافية فقدت قدرتَها كعائق جيوسياسي في المعارك، فاختراق الكاميرات، واستهداف سلاسل التوريد والشركات التكنولوجية العابرة للحدود، وامتداد الهجمات لتشمل أطرافًا أخرى (مثل رومانيا وقبرص ومصر)، يؤكِّد أن “السيادة الرقمية” في فضاء مفتوح لا تبدو قابلة للتنفيذ على الأقل حتى الآن، إذ يمكن لهجوم واحد أن يشلَّ دولة بأكملها دون عبور جندي واحد لحدودها، كما لم تعد القوة التدميرية حكرًا على الجيوش النظامية والدول الكبرى، لكن يزاحمها في الفضاء الإلكتروني فاعلون من دون الدول، وهم قادرون على توجيه ضربات انتقامية شديدة التأثير، دون معرفة من وارءها؟ هذه “السيولة المربكة” بالإضافة إلى معضلة الإسناد جعلت من نظريات الأمن والردع التقليدية أدوات قاصرة عن احتواء التصعيد أو محاسبة المنفِّذين.
تنسج هذه الخطوط مجتمعة سردية الحرب، وتعيد -باستخدام أدوات الفضاء السيبراني- صناعة الحقيقة، ويسعى كل طرف إلى تجريد الآخر من شرعيته، وتفكيك سرديَّته، و تصويره بصورة المهزوم ، وإغراق الشعوب في حالة من اللايقين الدائم، وبينما قد تتوقف الحرب في العالم المادي، فإن حروب الفضاء السيبراني لا تنتهي بالاتفاقيات أو معاهدات السلام، كما لا تبدأ بأعمال عدائية عسكرية أو تصريح إعلامي ، بل هي معركة مستمرَّة لا تتوقَّف، ومن ثم فصناعة السردية المبررة لها لا تتوقف هي الأخرى.
⁕ باحثة في العلوم السياسية.
[1] SOCRadar, Iran-Israel Cyber Conflict Dashboard, SOCRadar Threat Intelligence Platform, last update: 9 April 2026, accessed: 13 May 2026, available at: https://short-url.cc/1xpiG
[2] Tim Miller, Pro-Iran Actor Ababil of Minab Claims Cyberattack on LA Metro, Dataminr, 13 April 2026, accessed: 1 May 2026, available at: https://short-url.cc/1rX12
[3] SOCRadar, Iran-Israel Cyber Conflict Dashboard, SOCRadar Threat Intelligence Platform, last update: 9 April 2026, accessed: 13 May 2026, available at: https://socradar.io/iran-israel-cyber-conflict-dashboard/
[4] Hugh Sebag‑Montefiore, Enigma: The Battle for the Code, (New jersey: John Wiely & sons, 2000), pp. 49-58, available at: https://h1.nu/1t1oQ
[5] Ibid., pp. 59-68, 79-81.
[6] علم يسعى للتحكم في الكائنات الحية والآلات، فكرته المركزية أن الأنظمة الذكية تعتمد على تدفق المعلومات وتصحيح الأخطاء، تقوم الآلة (أو الكائن الحي) بفعل معين، ثم تتلقى معلومات حول نتيجة هذا الفعل (تغذية راجعة)، وبناءً على هذه المعلومات تقوم بتعديل سلوكها المستقبلي لضمان السيطرة والدقة.
[7] Antoine Bousquet, The Scientific Way of Warfare: Order and Chaos on the Battlefields of Modernity, (New York: Columbia University Press ,2009), pp. 93-118, available at: https://short-url.cc/1xplK
[8] شبكة (ARPANET): شبكة أنشأتها وزارة الدفاع الأمريكية في أواخر الستينيات ضمن مشروع وكالة الأبحاث المتقدمة (ARPA)، وكان الهدف منها ربط الحواسيب في الجامعات ومراكز الأبحاث لتبادل المعلومات بسرعة وأمان حتى في حالة تعطُّل جزءٍ من الشبكة.
[9] John Dooley, History of Cryptography and Cryptanalysis: Codes, Ciphers, and Their Algorithms, (Cham: Springer, 2024), pp. 195-204, 244-247, available at: https://short-url.cc/1xzxG
[10] Katie Hafner, John Markoff, Cyberpunk: Outlaws and Hackers on the Computer Frontier, (New York: Simon & Schuster, 1991), pp.186-200, available at: https://short-url.cc/1xzzr
[11] Antoine Bousquet, The Scientific Way of Warfare, Op. cit., pp. 121-160.
[12] Sharon Wrobel, Fought without a single bullet: Official warns of coming ‘AI-driven cyber war, The Times of Israel, 27 January 2026, accessed: 13 May 2026, available at: https://short-url.cc/1xpp8
[13] Mike Lenon, Symantec Uncovers Earliest Known Version of Stuxnet, Dates Cyber Weapon to 2005, Security Week, 26 February 2013, accessed: 1 June 2026, available at: https://short-url.cc/1rX6X
[14] Nicolas Falliere, Liam O. Murchu, and Eric Chien, W32. Stuxnet Dossier, Version 1.4, February 2011. Not classified, National Security Archive, 1 February 2013, pp. 3-4, 47, accessed: 1 June 2026, available at: https://short-url.cc/1rX7m
[15] Lukas Milevski, Stuxnet and Strategy: A Special Operation in Cyberspace, Lu Joint Force Quarterly, No. 63, 4th Quarter, 2011, pp. 64-69, available at: https://short-url.cc/1s5M4
[16] Marrito Lehto, Cyber-Attacks Against Critical Infrastructure, (in): M. Lehto and P. Neittaanmäki (eds.) Cyber Security. Critical Infrastructure Protection, (Cham: Springer, 2022), Computational Methods in Applied Sciences series, Vol. 56, pp. 3-11, available at: https://doi.org/10.1007/978-3-030-91293-2_1
[17] تعني سلطة الدولة على الإنترنت، وحماية أصولها الرقمية، ومواطنيها وشركاتها من التحديات المتعددة في المجال الرقمي، عبر تبنِّي استراتيجيات إقليمية ؛ للسيطرة على البنى التحتية الرقمية وتدفُّقات البيانات.
[18] Federico Pierucci, Sovereignty in the Digital Era: Rethinking Territoriality and Governance in Cyberspace, Digital Society, Vol. 4, No. 27, 22 April 2025, accessed: 3 June 2026, available at: https://doi.org/10.1007/s44206-025-00189-4
[19] Kai Denker, Marcel Schäfer, Martin Steinebach, Darknets and Civil Security, (in): Christian Reuter (eds.), Information Technology for Peace and Security, (Wiesbaden: Springer Vieweg, 2024), pp. 119-138, available at: https://bit.ly/4enStYo
[20] نوع من الهجمات السيبرانية، التي تهدف إلى تعطيل الوصول إلى موقع أو خادم إلكتروني، من خلال إغراقه بطلبات اتصال زائفة تُرسل من عدد كبير من الأجهزة في وقت واحد.
[21] Nick Rahimi, Henry Jones, Cyber Warfare: Strategies, Impacts, and Future Directions in the Digital Battlefield, Journal of Information Security, Vol. 16, No. 41, pp. 252-269, 31 March 2025, available at: https://short-url.cc/1rX8g
[22] Kai Denker, Marcel Schäfer, Martin Steinebach, Darknets and Civil Security, Op. cit., pp. 123-137.
[23] Vladimir Tsakanyan, The Digital Battlefield: A Historical Analysis of Cybersecurity’s Impact on World Politics, Center for Cyber Diplomacy and International Security, 16 July 2025, accessed: 23 May 2026, available at: http://short-url.cc/1s6JF
[24] Jürgen Altmann, Confidence and Security Building Measures for Cyber Forces, (in): Christian Reuter (eds.), Information Technology for Peace and Security, (Wiesbaden: Springer Vieweg, 2024), pp. 196-202, available at: https://bit.ly/4enKwCv
[25] SOCRadar, Iran-Israel/US Cyber War 2026: Cyber Conflict Dashboard, Last updated: 6 April 2026, accessed: 4 May 2026, available at: https://socradar.io/iran-israel-cyber-conflict-dashboard
[26] Tal Shalev, Jeremy Diamond, Hacked traffic cameras and US intelligence: How a plot to kill Iran’s supreme leader came together, CNN International, 4 March 2026, accessed: 7 May 2026, available at: https://short-url.cc/1xprP
[27] Anat Peled, Milàn Czerny, Dov Lieber, Inside the Operation That Killed Khamenei, Wall Street Journal, 3 March 2026, accessed: 9 June 2026, available at: https://short-url.cc/1xzTg
[28] SOCRadar, Iran-Israel/US Cyber War 2026: Cyber Conflict Dashboard, Last updated: 9 April 2026, accessed: 8 June 2026, available at: https://socradar.io/iran-israel-cyber-conflict-dashboard
[29] Aileen Ward, Pre-Positioned Access: The Cyber Threat Behind the Iran Conflict, Centripetal Threat Research, 20 March 2026, accessed: 11 June 2026, available at: https://bit.ly/4gu5fpy
[30] SOCRadar, Iran-Israel/US Cyber War 2026: Cyber Conflict Dashboard, Last updated: 6 April 2026, accessed: 4 May 2026, available at: https://socradar.io/iran-israel-cyber-conflict-dashboard
[31] جبهة تهديد سيبرانية، تضم مجموعات إيرانية، بالإضافة لناشطيين سيبرانيين مواليين لإيران، تعمل تحت راية “محور المقاومة”، تنشط أساسًا عبر تليجرام، وتُوظَّف كوكيل سيبراني يخدم المصالح الإقليمية الإيرانية، مستهدفةً دولًا ومنظمات تُعتبر خصومًا للجمهورية الإسلامية أو داعمين لإسرائيل أو معارضين لتحالف المقاومة، من أبرز هذه الفرق : Keymous+, DieNet, NoName057 (16), Nation of Saviors (NOS), Conquerors Electronic Army (CEASylhet Gang, 313 Team, Handala Hack, APT Iran, Dark Storm Team, FAD Team, Evil Markhors, PalachPro.
[32] 149 Hacktivist DDoS Attacks Hit 110 Organizations in 16 Countries After Middle East Conflict, CyberNoz, 8 March 2026, accessed: 10 June 2026, available at: https://short-url.cc/1xpt6
[33] التهديدات السيبرانية تقاس شدَّتها -من حيث حجم الضرر وطبيعة الاختراق- بستة مستويات؛ التخريب السيبراني / (Cyber Vandalism)، والجريمة السيبرانية (Cybercrime)، والتجسس السيبراني الممنهج (Cyber Espionage)، والإرهاب السيبراني (Cyber Terrorism)، والتخريب السيبراني (Cyber Sabotage)، والحرب السيبرانية (Cyber Warfare).
[34] SOCRadar, Iran-Israel / US Cyber War 2026: Cyber Conflict Dashboard, Last updated: 6 April 2026, accessed: 4 May 2026, available at: https://socradar.io/iran-israel-cyber-conflict-dashboard
[35] Ibid.
[36] Emily Harding, Data Now the Front Line of Warfare, Center for Strategic and International Studies (CSIS), 19 March 2026, accessed: 6 June 2026, available at: https://h1.nu/1t1pw
[37] برز دور شركات التكنولوجيا الأمريكية كجنود على جبهات القتال في الحرب الروسية الأوكرانية، إذ كانت هذه الشركات حائط صد منيع في وجه الهجمات الروسية، وساعد مهندسو مايكروسوفت الأوكرانيين في صد الهجمات الإلكترونية عليهم، وقدمت شركة سيسكو تدريبًا في تكنولوجيا المعلومات والأمن السيبراني لتتمكن كييف من حماية بنيتها التحتية الحيوية، كما ساعدت تقنية الذكاء الاصطناعي المقدمة من شركة كليرفيو أوكرانيا في تحديد العملاء الروس وتعزيز أمن نقاط التفتيش، وقدَّمت شركة سبيس إكس التابعة لإيلون ماسك خدمة ستارلينك للعسكرية الأوكرانية لاستبدال خدمات الإنترنت التي دُمِّرَتْ أو تعطَّلت خلال الصراع.
[38] Alex Șerban, Kirsten Fontenrose, What Romania’s Role in the Iran War Reveals about Its Diplomatic Positioning, Atlantic Council, 23 March 2026, accessed: 29 May2026, available at: https://short-url.cc/1rXbB
[39] Daily Dark Web Post about cyber developments related to the Iran war, X (formerly Twitter), 12 March 2026., accessed: 7 June 2026, available at: https://h1.nu/1yxVG
[40] SOCRadar, Iran-Israel / US Cyber War 2026: Cyber Conflict Dashboard, Last updated: 6 April 2026, accessed: 19 May 2026, available at: https://h1.nu/1t1pR
[41] Emily Harding, Data Now the Front Line of Warfare, Op. cit.
[42] مفرزة: يقصد بها عسكريًّا قوة جوية أقل من سرب أُفرزت لمهمَّة معيَّنة، ومن الممكن أن تتشكَّل من مقاتلات حربية وغيرها.
[43] محمد خيال، مصدر مصري للجزيرة نت: لدينا قوات في 4 دول خليجية، الجزيرة نت، 8 مايو 2026، تاريخ الاطلاع: 8 يونيو 2026، متاح عبر الرابط التالي: https://2u.pw/ZNWS0t
[44] John Wirges, Narrative as a Weapon: Russian, Iranian, and Chinese Approaches to Cognitive Warfare, Small war journal, 18 March 2026, accessed: 20 May 2026, available at: https://short-url.cc/1s6is
[45] Ibid.
[46] Benjamin Jensen, Nico Vacca, Jose M. Macias |||, How to Lose an Information War in 10 Days, Center for Strategic and International Studies (CSIS), 5 May 2026, accessed; 22 May 2026, available at: https://bit.ly/44m2T4L
[47] Danial, Byman, Deepfack are already shaping opinions around conflicts, Foreign policy, 17March 2026, accessed: 1 June 2026, available at: https://bit.ly/3SUC3y8
نشر في فصلية قضايا ونظرات – العدد الثاني والأربعون – يوليو 2026